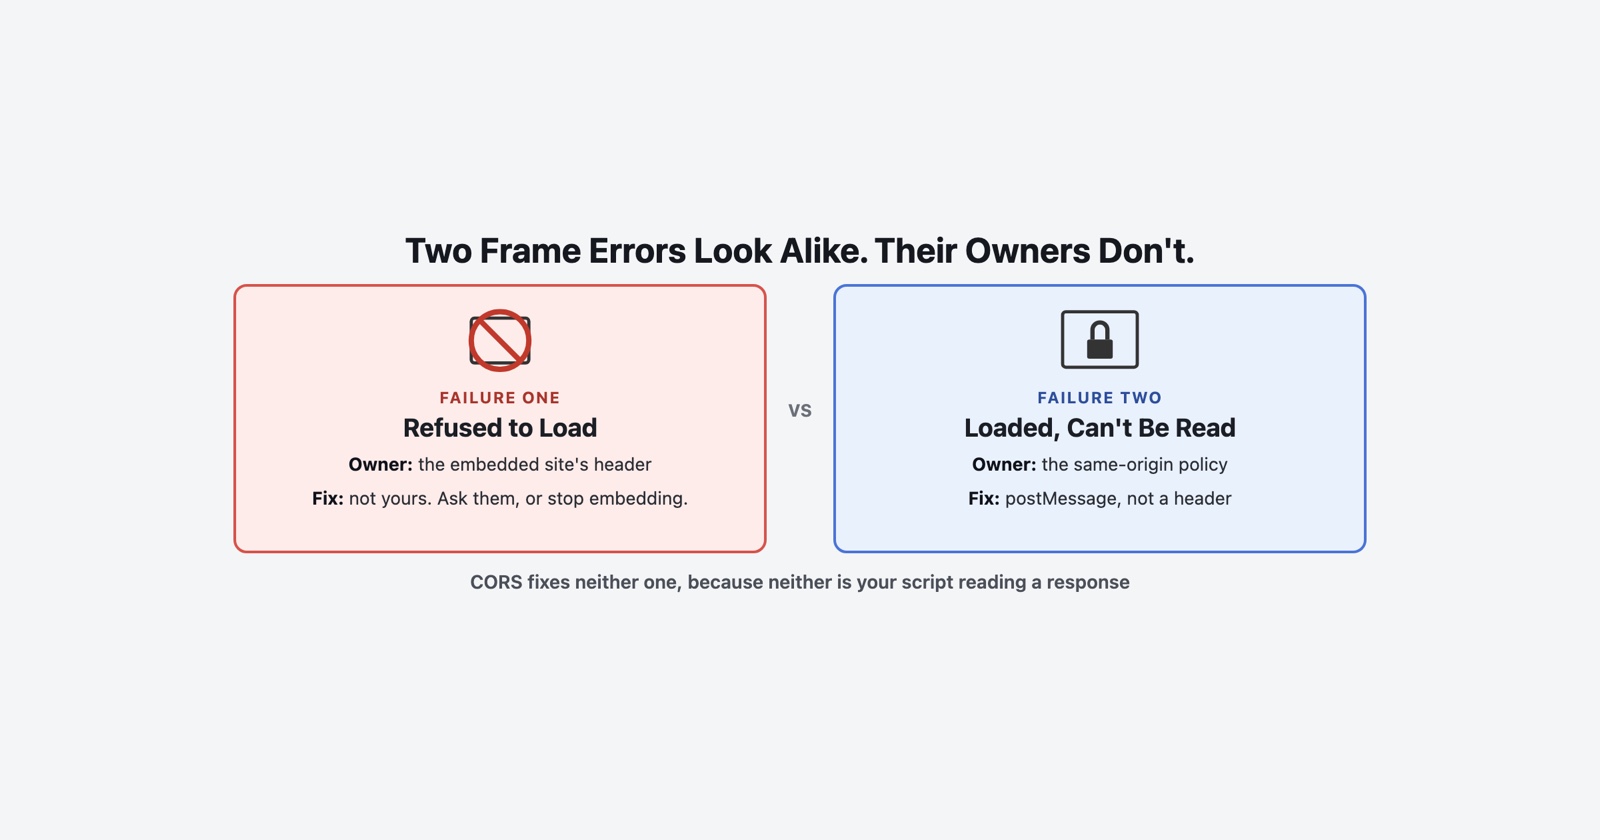
iframe не работает, в консоли красная строка про фреймы, и кто-то уже упомянул слово CORS. Это слово почти всегда неправильно, и причина этого важна, потому что две вещи, на которые люди на самом деле смотрят, имеют разных владельцев и требуют противоположных исправлений.
Есть два отказа. Один означает, что страница отказалась встраиваться. Другой означает, что страница встроилась отлично, но ваш код не может заглянуть внутрь неё. На скриншоте они выглядят похоже и ничего больше не имеют общего.
Ошибка первая: фрейм вообще не загружается
Фрейм пуст. Консоль говорит, что документ отказался отображаться из-за X-Frame-Options или
политики Content Security Policy.
Это решение, которое сделал сайт, который вы встраиваете, доставленное в ответе, который вы
запросили. MDN точен в описании заголовка: он указывает, “должен ли браузер разрешить отображение
документа в <frame>, <iframe>, <embed> или <object>”, а сайты используют это “чтобы избежать
атак кликджекинга и некоторых кроссайтовых утечек, гарантируя, что их содержимое не встроено в
другие сайты”.
Есть два значения, которые всё ещё имеют смысл. DENY означает, что документ “не может быть
загружен в какой-либо фрейм, независимо от источника”, включая сайт, который его отправил.
SAMEORIGIN означает, что он “может быть встроен только если все родительские фреймы имеют тот
же источник, что и сама страница”.
Главное: это чей это заголовок. Он идёт с документом, который встраивается, а не со страницей, которая встраивает. Так что ничего в вашем HTML, конфигурации сервера или фреймворке это не изменит. Если вы не контролируете этот другой источник, вы не можете это исправить, и честные варианты это попросить их разрешить ваш источник или перестать их встраивать.
Три способа потратить на это день впустую
Тянуться за ALLOW-FROM. Это была директива для разрешения конкретного источника, и она
устарела. Формулировка MDN стоит внимательного чтения: “Современные браузеры, которые встречают
заголовки ответов с этой директивой, полностью игнорируют заголовок.” Так что добавление её
ничего не сужает. Оно убирает защиту, которую вы думали, что конфигурируете, и фрейм может
начать работать, по неправильной причине. Современный эквивалент это директива frame-ancestors
в политике Content Security Policy.
Вставить это в мета-тег. MDN несёт явное предупреждение: установка её внутри <meta>
элемента “не имеет эффекта. X-Frame-Options применяется только через HTTP заголовки.” Развёртывание,
где заголовки ответов неудобны, это в точности то место, где кто-то пробует это, и это молча
падает самым дорогостоящим образом, то есть выглядит как сделанное.
Менять заголовки на неправильном сайте. Добавление X-Frame-Options к вашим ответам не
помогает тому, что третья сторона отказывается встраиваться. Это только меняет, кто может вас
встраивать.
Ошибка вторая: фрейм загрузился, но вы не можете заглянуть внутрь
Другое сообщение, другой мир. Фрейм рендерится. Ваш скрипт тянется в него, к документу, к высоте, к полю формы, и браузер блокирует доступ сообщением про кроссориджинный фрейм.
Ничего не сломано. Это политика одного источника, которая делает единственное, ради чего она
существует. В словах MDN, когда два документа не имеют одного источника, кроссдокументные ссылки
“предоставляют очень ограниченный доступ к объектам Window и Location”.
Очень ограниченный это конкретный список, а не туманное предупреждение. На чужих источниках вы
сохраняете postMessage, blur, focus и close, вы можете читать closed, frames, length,
opener, parent, self, top и window, а location.href доступна для записи, но не для чтения,
что вам позволяет перемещаться по фрейму, который вы не можете инспектировать. Всё остальное,
включая весь документ, недоступно.
Исправление это не заголовок. MDN говорит это ясно: “Чтобы общаться между документами из разных
источников, используйте window.postMessage.” Встроенная страница постит то, что она готова
поделиться, родитель слушает, и обе стороны проверяют источник при прохождении. Это поддерживаемый
путь и единственный, который выживает.
И старый трюк уже не трюк. Установка document.domain на общий суффикс устарела, и MDN говорит
почему: это “подрывает защиту безопасности, предоставляемую политикой одного источника, и усложняет
модель происхождения в браузерах, приводя к проблемам совместимости и ошибкам безопасности”.
Почему CORS это неправильное слово для обоих
CORS управляет тем, может ли ваш JavaScript прочитать ответ на запрос, который он сделал. Это
про fetch и XMLHttpRequest.
Встраивание это не запрос, который ваш скрипт читает, и доступ внутрь загруженного фрейма это не
запрос вообще. Так что никакой заголовок Access-Control-Allow-Origin не исправляет ни один отказ,
что почему полдня, потраченные на добавление одного, ничего не дают. Если ошибка действительно
упоминает
политику CORS,
вы смотрите на третью вещь ещё раз.
Для полноты, отказ встраиваться может также появиться как ERR_BLOCKED_BY_RESPONSE, что это одна
из трёх ошибок Chromium, которые
все читаются как заблокированные
и стоят того, чтобы рассказать их друг от друга по той же причине, что и эти два.
Почему это приходит как отчёт об ошибке, который вы не можете воспроизвести
Оба отказа невидимы так, что стоит реального времени.
Сообщение консоли лежит на родительской странице, а что видит пользователь, это пустой прямоугольник там, где должен быть виджет. Скриншот этого прямоугольника не содержит никакого диагноза. Человек, который его отправляет, не имеет причины открывать инструменты разработчика и не знал бы, какая из двух строк имеет значение, если бы и открыл.
Хуже, оба условные. Заголовки встроенного сайта могут отличаться между его собственными средами, корпоративный прокси может добавить или убрать заголовок в пути, и политика может быть ужесточена во вторник командой, с которой вы никогда не говорили. Так что фрейм работает на вашей машине и не работает на их, или он работал неделю назад и не работает сейчас, и в вашем хранилище ничего не изменилось.
Это обычная форма этого: ответ это одна строка в чужой консоли, и отчёт, который вы получаете, это картинка пустого ящика.
Коротко
- Два ошибки, не одна. “Отказался отображаться” это встроенный сайт, говорящий нет. “Блокировал фрейм с origin” это политика одного источника, отказывающая вам в доступе к фрейму, который загрузился отлично.
- Первая управляется заголовком на документе, который встраивается, так что она не ваша, если вы не владеете тем источником.
-
ALLOW-FROMустарела и заставляет браузеры игнорировать заголовок целиком, а<meta>тег никогда вообще не работал. - Вторая исправляется с
postMessage, не заголовками, иdocument.domainустарела. - CORS не исправляет ни одну, потому что ни одна это не ваш скрипт, читающий ответ.
- Пользователь видит пустой ящик и объяснение в консоли, которую он никогда не откроет.