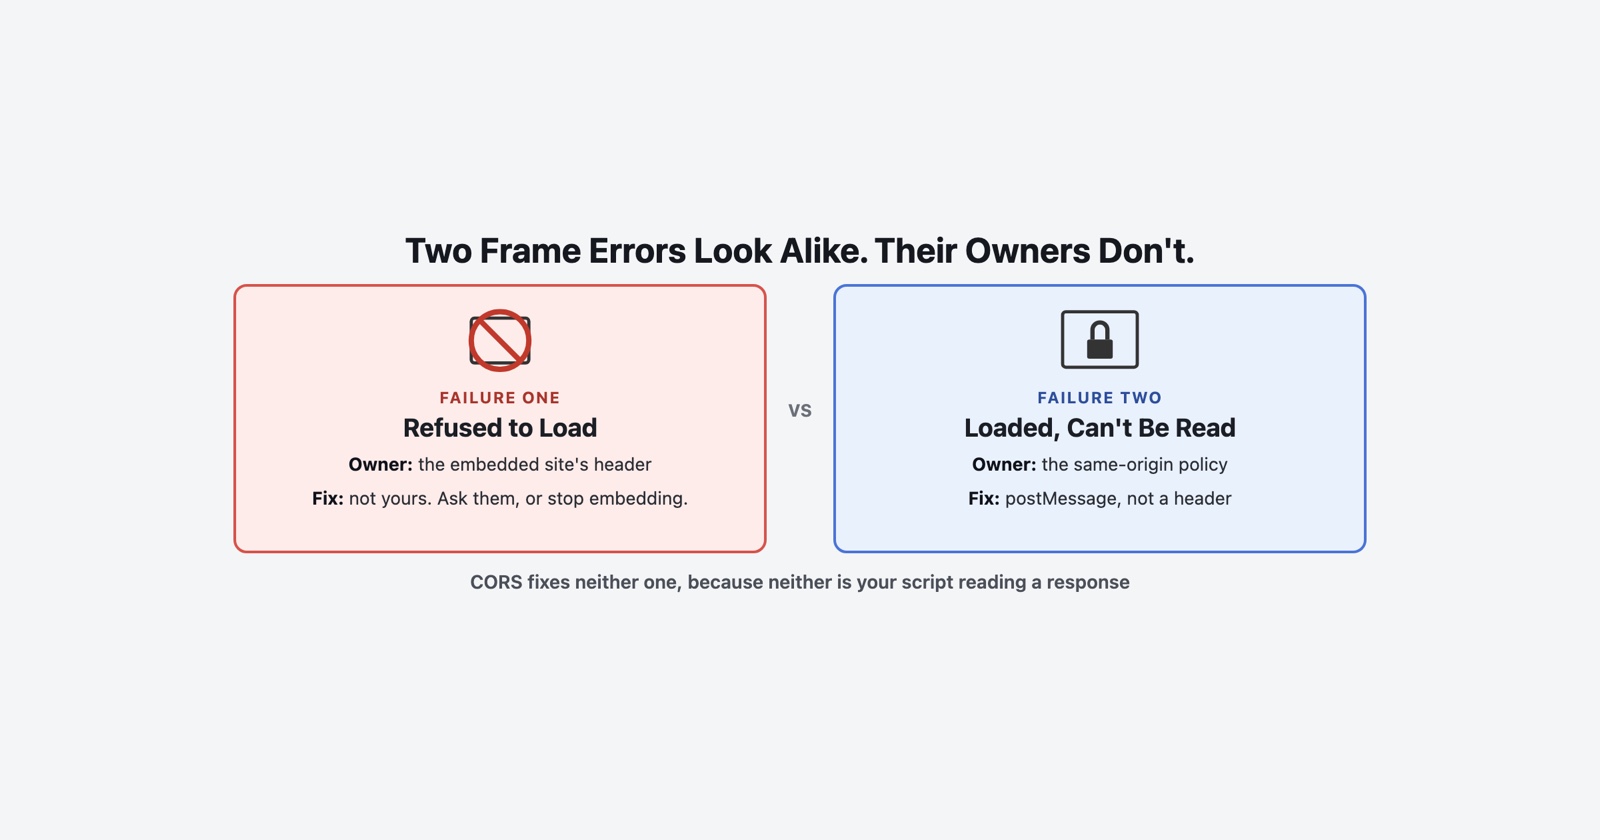
Un iframe no funciona, la consola tiene una línea roja sobre frames, y alguien ya ha dicho la palabra CORS. Esa palabra casi siempre está equivocada aquí, y la razón por la que está equivocada importa, porque las dos cosas que la gente realmente está viendo tienen propietarios diferentes y arreglos opuestos.
Hay dos fallos. Uno significa que la página se negó a ser embebida. El otro significa que la página fue embebida perfectamente bien y tu código no puede leer dentro de ella. Se parecen en una captura de pantalla y comparten casi nada más.
Fallo uno: se negó a cargar en absoluto
El frame está vacío. La consola dice que el documento se negó a ser mostrado porque de
X-Frame-Options, o porque de una Content Security Policy.
Esta es una decisión hecha por el sitio que estás embebiendo, entregada en la respuesta
que pediste. MDN es preciso sobre para qué es el encabezado: indica “si un navegador
debería estar permitido de renderizar el documento en un <frame>, <iframe>, <embed>
o <object>”, y los sitios lo usan “para evitar ataques de clickjacking y algunas fugas
entre sitios, asegurando que su contenido no sea embebido en otros sitios”.
Hay dos valores que todavía significan algo. DENY significa que el documento “no puede
ser cargado en ningún frame, sin importar el origen”, incluyendo el sitio que lo sirvió.
SAMEORIGIN significa que “solo puede ser embebido si todos los frames antecesores tienen
el mismo origen que la página misma”.
La parte importante es de quién es el encabezado. Viaja con el documento siendo embebido, no con la página haciendo el embeebimiento. Así que nada en tu HTML, tu configuración del servidor o tu framework lo va a cambiar. Si no controlas ese otro origen, no puedes arreglarlo, y las opciones honestas son pedirles que permitan tu origen o dejar de embeber los.
Tres formas en que los equipos pierden un día en este
Buscando ALLOW-FROM. Era la directiva para permitir un origen específico y es
obsoleta. La redacción de MDN vale la pena leer cuidadosamente: “Los navegadores modernos
que encuentren encabezados de respuesta con esta directiva ignorarán el encabezado
completamente.” Así que añadirlo no estrecha nada. Elimina la protección que pensabas que
estabas configurando, y el frame puede bien empezar a funcionar, por la razón equivocada.
El equivalente moderno es la directiva frame-ancestors en una Content Security Policy.
Poniéndolo en una meta etiqueta. MDN lleva una advertencia explícita: ponerlo dentro de
un elemento <meta> “no tiene efecto. X-Frame-Options solo se fuerza mediante encabezados
HTTP.” Un despliegue donde los encabezados de respuesta son incómodos es exactamente donde
alguien intenta esto, y falla silenciosamente de la manera más cara, que es que parece hecho.
Cambiando encabezados en el sitio equivocado. Añadir X-Frame-Options a tus propias
respuestas no hace nada sobre un tercero negándose a ser embebido. Solo cambia quién puede
embeber te.
Fallo dos: cargó, y no puedes leerlo
Mensaje diferente, mundo diferente. El frame se renderiza. Tu script se mete en él, para el documento, la altura, un campo de formulario, y el navegador bloquea el acceso con un mensaje sobre un frame entre orígenes.
Nada está roto. Esta es la política del mismo origen haciendo la única cosa para la que
existe. En las palabras de MDN, cuando dos documentos no tienen el mismo origen, las
referencias entre documentos “proporcionan acceso muy limitado a los objetos Window y
Location”.
Acceso muy limitado es una lista específica en lugar de una advertencia vaga. Entre orígenes
mantienes postMessage, blur, focus y close; puedes leer closed, frames,
length, opener, parent, self, top y window; location.href es escribible pero
no legible, que es por qué puedes navegar un frame que no puedes inspeccionar. Todo lo
demás, incluyendo el documento entero, se ha ido.
El arreglo no es un encabezado. MDN lo dice claramente: “Para comunicarse entre
documentos de orígenes diferentes, usa window.postMessage.” La página embebida publica lo
que está dispuesta a compartir, el padre escucha, y ambos lados verifican el origen en el
camino. Esa es la ruta soportada y la única que sobrevive.
Y el viejo truco ya no es un truco. Poner document.domain a un sufijo compartido es
deprecado, y MDN dice por qué: “socava las protecciones de seguridad proporcionadas por la
política de mismo origen, y complica el modelo de origen en navegadores, llevando a
problemas de interoperabilidad y bugs de seguridad”.
Por qué CORS es la palabra equivocada para ambos
CORS gobierna si tu JavaScript puede leer la respuesta a una petición que hizo. Es sobre
fetch y XMLHttpRequest.
Embeebimiento no es una petición que tu script lee, y meterse en un frame cargado no es una
petición en absoluto. Así que ningún encabezado Access-Control-Allow-Origin arregla ningún
fallo, que es por qué la tarde gastada añadiendo uno produce nada. Si el error genuinamente
menciona una
política CORS,
estás mirando una tercera cosa de nuevo.
Para completar, un rechazo de embeebimiento también puede surgir como ERR_BLOCKED_BY_RESPONSE,
que es uno de los tres errores de Chromium que
todos se leen como bloqueados
y valen la pena diferenciar por la misma razón que estos dos.
La razón por la que esto llega como un informe de bug que no puedes reproducir
Ambos fallos son invisibles de una manera que cuesta tiempo real.
El mensaje de la consola vive en la página padre, y lo que el usuario ve es un rectángulo vacío donde debería estar un widget. Una captura de pantalla de ese rectángulo no contiene ningún diagnóstico. La persona enviándolo no tiene razón para abrir herramientas de desarrollador, y no sabría cuál de las dos líneas importaba si lo hicieran.
Peor, ambos son condicionales. Los encabezados del sitio embebido pueden diferir entre sus propios ambientes, un proxy corporativo puede añadir o quitar un encabezado en tránsito, y una política puede ser endurecida en un martes por un equipo que nunca hablaste. Así que el frame funciona en tu máquina y no en la suya, o funcionaba la semana pasada y no hoy, sin nada en tu repositorio habiendo cambiado.
Que es la forma ordinaria de ello: la respuesta es una línea en la consola de otro, y el informe que recibes es una imagen de una caja vacía.
La versión corta
- Dos errores, no uno. “Se negó a mostrar” es el sitio embebido diciendo que no. “Bloqueó un frame con origen” es la política de mismo origen negándote acceso a un frame que cargó bien.
- El primero es gobernado por un encabezado en el documento siendo embebido, así que no es tuyo a menos que controles ese origen.
-
ALLOW-FROMes obsoleto y hace que los navegadores ignoren el encabezado completamente, y una etiqueta<meta>nunca funcionó en absoluto. - El segundo se arregla con
postMessage, no con encabezados, ydocument.domaines deprecado. - CORS no arregla ninguno, porque ninguno es tu script leyendo una respuesta.
- El usuario ve una caja vacía y la explicación está en una consola que nunca abrirán.