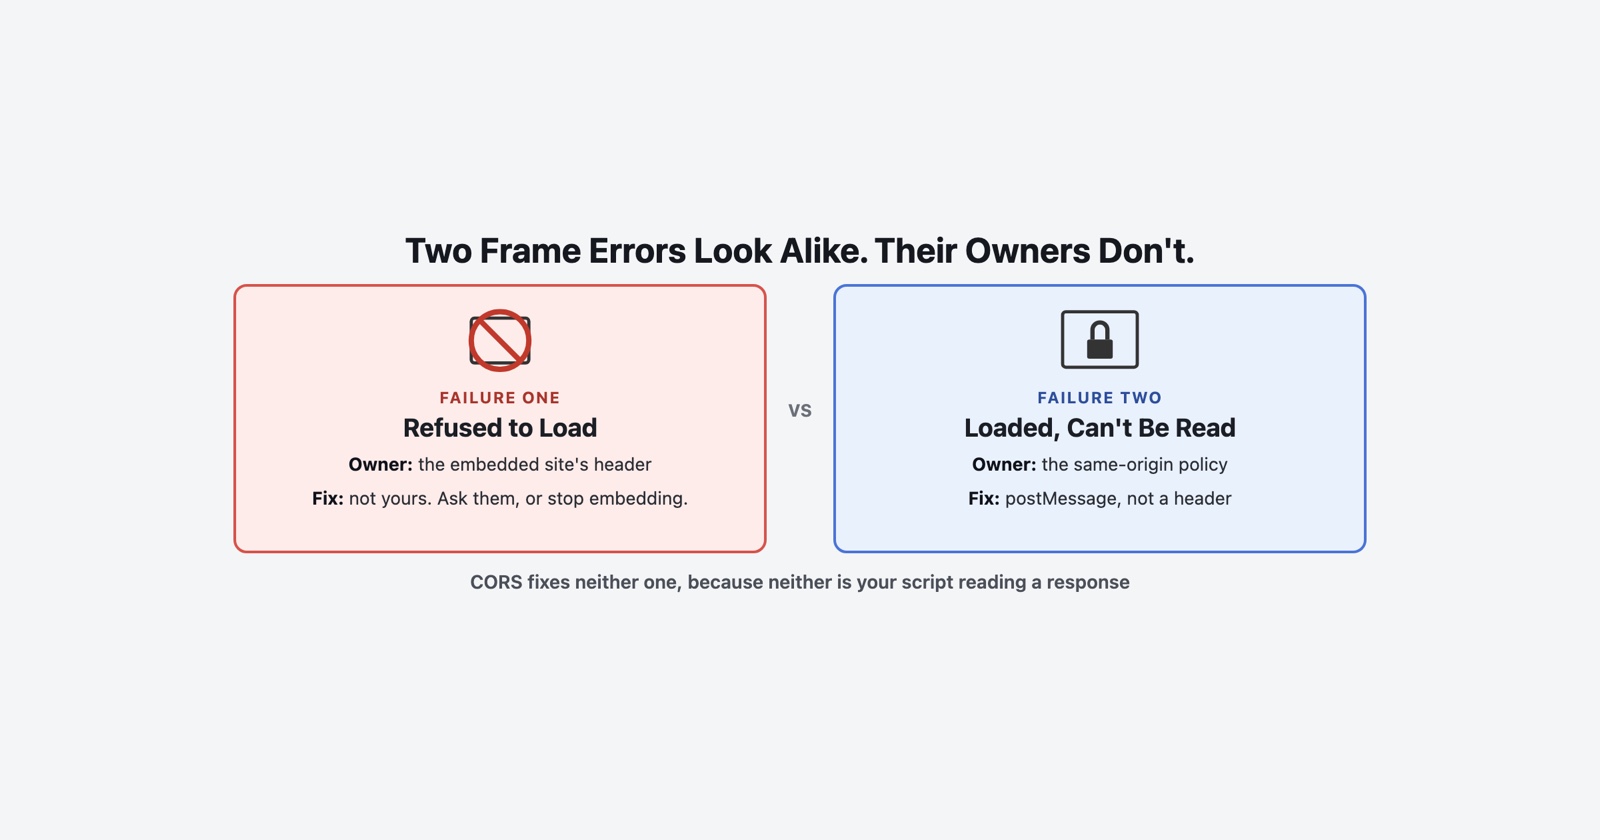
Un iframe non funziona, la console ha una riga rossa sui frame, e qualcuno ha già pronunciato la parola CORS. Quella parola è quasi sempre sbagliata qui, e il motivo per cui è sbagliata importa, perché le due cose che la gente sta effettivamente guardando hanno proprietari diversi e correzioni opposte.
Ci sono due fallimenti. Uno significa che la pagina ha rifiutato di essere incorporata. L’altro significa che la pagina è stata incorporata perfettamente bene e il tuo codice non riesce a leggere dentro di essa. Sembrano simili in uno screenshot e condividono quasi niente d’altro.
Errore uno: rifiutato di caricarsi del tutto
Il frame è vuoto. La console dice che il documento si è rifiutato di essere visualizzato a causa
di X-Frame-Options, oppure a causa di una Content Security Policy.
Questa è una decisione fatta dal sito che stai incorporando, consegnata nella risposta che hai
richiesto. MDN è precisa su ciò per cui serve l’header: indica “se un browser dovrebbe essere
autorizzato a rendere il documento in un <frame>, <iframe>, <embed> o <object>”, e i
siti lo utilizzano “per evitare attacchi clickjacking e alcune perdite cross-site, assicurando
che il loro contenuto non sia incorporato in altri siti”.
Ci sono due valori che hanno ancora importanza. DENY significa che il documento “non può
essere caricato in nessun frame, indipendentemente dall’origin”, incluso dal sito che l’ha
servito. SAMEORIGIN significa che “può essere incorporato solo se tutti i frame antenati
hanno la stessa origin della pagina stessa”.
La parte importante è di chi è l’header. Viaggia con il documento che viene incorporato, non con la pagina che fa l’incorporamento. Quindi nulla nel tuo HTML, nella configurazione del tuo server o nel tuo framework lo cambierà. Se non controlli quell’altra origin, non puoi risolvere questo, e le opzioni oneste sono chiedergli di consentire la tua origin o smettere di incorporarli.
Tre modi in cui i team sprecano un giorno su questo
Raggiungere ALLOW-FROM. Era la direttiva per consentire un’origin specifica ed è
obsoleta. La formulazione di MDN vale la pena di leggere attentamente: “I browser moderni che
incontrano header di risposta con questa direttiva ignoreranno completamente l’header.” Quindi
aggiungerlo non restringe nulla. Rimuove la protezione che pensavi di stare configurando, e il
frame potrebbe benissimo iniziare a funzionare, per il motivo sbagliato. L’equivalente moderno
è la direttiva frame-ancestors in una Content Security Policy.
Metterlo in un meta tag. MDN porta un avviso esplicito: impostarlo dentro un elemento <meta>
“non ha effetto. X-Frame-Options è applicato solo tramite header HTTP.” Un deployment dove gli
header di risposta sono difficili è esattamente dove qualcuno prova questo, e fallisce
silenziosamente nel modo più costoso, che è che sembra fatto.
Cambiare gli header nel sito sbagliato. Aggiungere X-Frame-Options alle tue stesse risposte
non fa nulla a proposito di un terzo che rifiuta di essere incorporato. Cambia solo chi può
incorporare te.
Errore due: è caricato, e non puoi leggerlo
Messaggio diverso, mondo diverso. Il frame viene reso. Il tuo script lo raggiunge, per il documento, l’altezza, un campo modulo, e il browser blocca l’accesso con un messaggio su un frame cross-origin.
Nulla è rotto. Questa è la same-origin policy che fa l’unica cosa per cui esiste. Nelle parole
di MDN, quando due documenti non hanno la stessa origin, i riferimenti cross-document “forniscono
accesso molto limitato agli oggetti Window e Location”.
Accesso molto limitato è un elenco specifico piuttosto che un avviso vago. Tra origini diverse
tieni postMessage, blur, focus e close; puoi leggere closed, frames, length,
opener, parent, self, top e window; location.href è scrivibile ma non leggibile, che
è il motivo per cui puoi navigare un frame che non puoi ispezionare. Tutto il resto, incluso
l’intero documento, è sparito.
La correzione non è un header. MDN lo afferma chiaramente: “Per comunicare tra documenti da
origini diverse, utilizza window.postMessage.” La pagina incorporata posta quello che è
disposta a condividere, il genitore ascolta, e entrambi i lati controllano l’origin nel
passaggio. Quella è la route supportata e l’unica che sopravvive.
E il vecchio trucco non è più un trucco. Impostare document.domain su un suffisso condiviso è
deprecato, e MDN dice il motivo: “compromette le protezioni di sicurezza fornite dalla same
origin policy e complica il modello di origin nei browser, portando a problemi di
interoperabilità e bug di sicurezza”.
Perché CORS è la parola sbagliata per entrambi
CORS governa se il tuo JavaScript può leggere la risposta a una richiesta che ha fatto. È
riguardo a fetch e XMLHttpRequest.
L’incorporamento di frame non è una richiesta che il tuo script legge, e raggiungere in un frame
caricato non è una richiesta affatto. Quindi nessun header Access-Control-Allow-Origin risolve
nessuno dei due fallimenti, che è il motivo per cui il pomeriggio speso ad aggiungerne uno non
produce nulla. Se l’errore genuinamente menziona una
politica CORS,
stai guardando una terza cosa di nuovo.
Per completezza, un rifiuto di incorporare può anche emergere come ERR_BLOCKED_BY_RESPONSE, che
è uno dei tre errori Chromium che tutti si leggono come
bloccati e vale la
pena distinguere per lo stesso motivo di questi due.
Il motivo per cui questo arriva come una segnalazione di bug che non puoi riprodurre
Entrambi i fallimenti sono invisibili in un modo che costa tempo reale.
Il messaggio della console vive nella pagina genitore, e quello che l’utente vede è un rettangolo vuoto dove dovrebbe essere un widget. Uno screenshot di quel rettangolo non contiene nessuna diagnosi. La persona che lo invia non ha motivo di aprire developer tools, e non saprebbe quale delle due righe importa se lo facesse.
Peggio, entrambi sono condizionali. Gli header del sito incorporato possono differire tra i suoi stessi ambienti, un proxy aziendale può aggiungere o togliere un header in transito, e una politica può essere inasprità un martedì da un team con cui non hai mai parlato. Quindi il frame funziona sulla tua macchina e non sulla loro, oppure ha funzionato la scorsa settimana e non funziona oggi, senza nulla nel tuo repository che sia cambiato.
Che è la forma ordinaria di ciò: la risposta è una riga nella console di qualcun altro, e la segnalazione che ricevi è un’immagine di una scatola vuota.
La versione breve
- Due errori, non uno. “Rifiutato di visualizzare” è il sito incorporato che dice no. “Bloccato un frame con origin” è la same-origin policy che ti rifiuta l’accesso a un frame che si è caricato bene.
- Il primo è governato da un header sul documento incorporato, quindi non è tuo a meno che tu possieda quella origin.
-
ALLOW-FROMè obsoleto e fa sì che i browser ignorino completamente l’header, e un tag<meta>non ha mai funzionato affatto. - Il secondo si risolve con
postMessage, non con gli header, edocument.domainè deprecato. - CORS non risolve nessuno dei due, perché nessuno dei due è il tuo script che legge una risposta.
- L’utente vede una scatola vuota e la spiegazione è in una console che non apriranno mai.