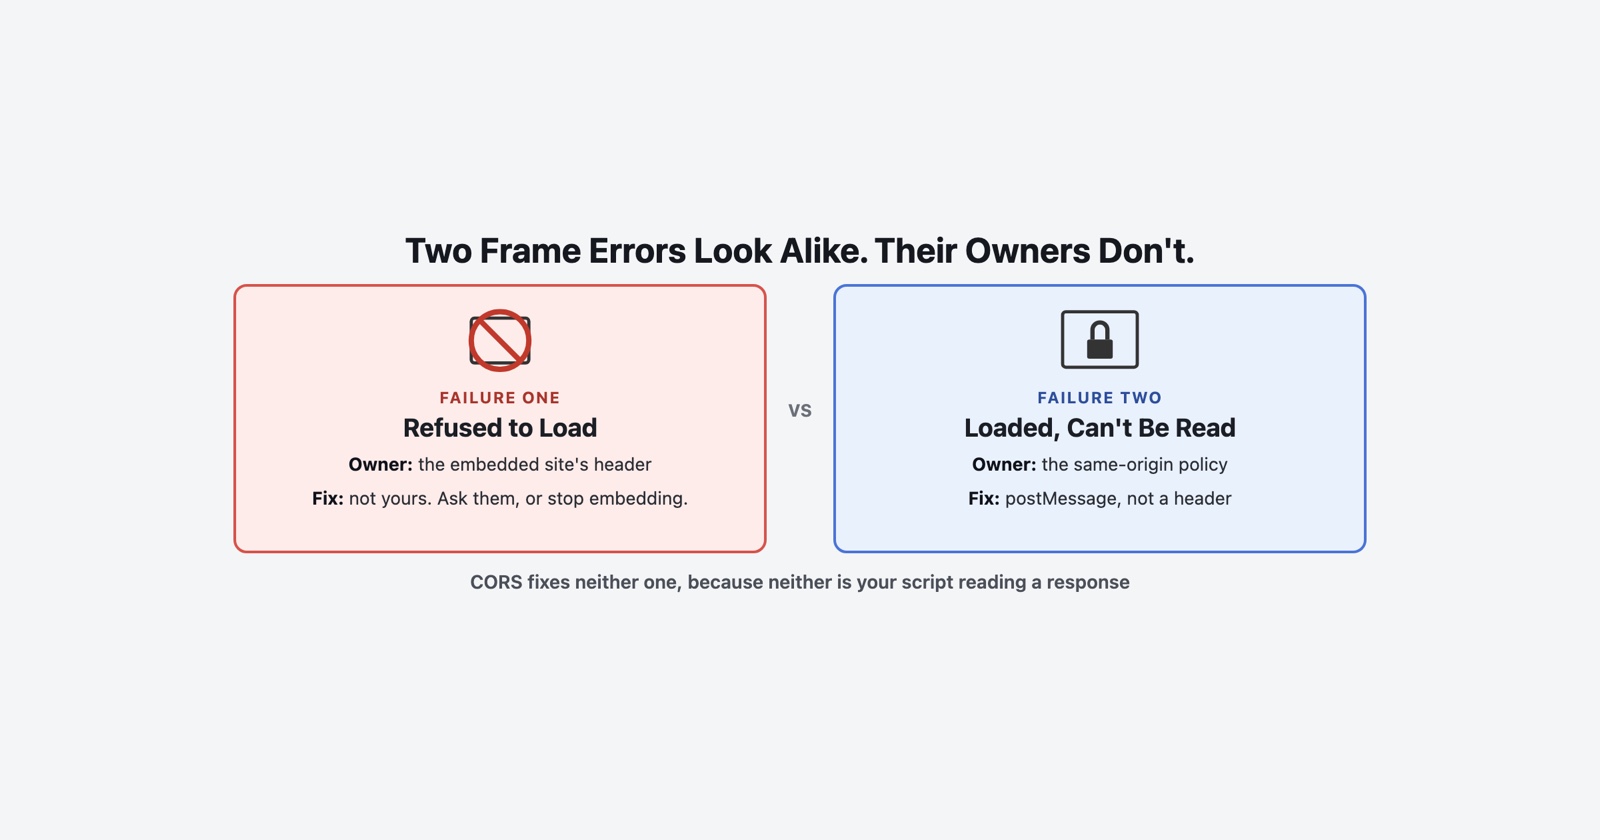
Une iframe ne fonctionne pas, la console contient une ligne rouge au sujet des frames, et quelqu’un a déjà prononcé le mot CORS. Ce mot est presque toujours faux ici, et la raison pour laquelle il est faux importe, parce que les deux choses que les gens regardent réellement ont des propriétaires différents et des solutions opposées.
Il y a deux défaillances. L’une signifie que la page a refusé d’être intégrée. L’autre signifie que la page a été intégrée parfaitement bien et que votre code ne peut pas lire à l’intérieur. Elles se ressemblent sur une capture d’écran et ne partagent presque rien d’autre.
Défaillance 1 : elle a refusé de charger du tout
La frame est vide. La console indique que le document a refusé d’être affiché en raison de
X-Frame-Options, ou en raison d’une Content Security Policy.
C’est une décision prise par le site que vous intégrez, fournie dans la réponse que vous avez
demandée. MDN est précis sur ce que l’en-tête est destiné à faire : il indique “si un navigateur
devrait être autorisé à afficher le document dans une <frame>, <iframe>, <embed> ou
<object>”, et les sites l’utilisent “pour éviter les attaques par clickjacking et certaines
fuites entre sites, en s’assurant que leur contenu n’est pas intégré dans d’autres sites”.
Il y a deux valeurs qui signifient encore quelque chose. DENY signifie que le document “ne
peut pas être chargé dans une frame, indépendamment de l’origine”, y compris par le site qui l’a
servi. SAMEORIGIN signifie qu’il “ne peut être intégré que si toutes les frames ancêtres ont
la même origine que la page elle-même”.
La partie importante est de savoir dont est cet en-tête. Il voyage avec le document en frame, pas avec la page qui l’encadre. Donc rien dans votre HTML, votre configuration serveur ou votre framework ne le changera. Si vous ne contrôlez pas cette autre origine, vous ne pouvez pas corriger cela, et les options honnêtes sont de leur demander d’autoriser votre origine ou d’arrêter de les intégrer.
Trois façons dont les équipes gaspillent une journée là-dessus
Recourir à ALLOW-FROM. C’était la directive pour permettre une origine spécifique et elle
est obsolète. Le libellé de MDN vaut la peine d’être lu attentivement : “Les navigateurs modernes
qui rencontrent des en-têtes de réponse avec cette directive ignoreront complètement l’en-tête.”
Donc l’ajouter ne restreint rien. Cela supprime la protection que vous pensiez configurer, et la
frame peut bien commencer à fonctionner, pour la mauvaise raison. L’équivalent moderne est la
directive frame-ancestors dans une Content Security Policy.
La mettre dans une balise meta. MDN porte un avertissement explicite : la définir à
l’intérieur d’un élément <meta> “n’a aucun effet. X-Frame-Options n’est appliquée que via
les en-têtes HTTP.” Un déploiement où les en-têtes de réponse sont difficiles est exactement où
quelqu’un essaie ceci, et cela échoue silencieusement de la manière la plus coûteuse, qui est
qu’elle semble terminée.
Changer les en-têtes sur le mauvais site. Ajouter X-Frame-Options à vos propres réponses
ne fait rien concernant un tiers qui refuse d’être intégré. Cela change seulement qui peut vous
intégrer.
Défaillance 2 : elle a chargé, et vous ne pouvez pas la lire
Message différent, monde différent. La frame est rendue. Votre script y accède, pour le document, la hauteur, un champ de formulaire, et le navigateur bloque l’accès avec un message au sujet d’une frame inter-origines.
Rien n’est cassé. C’est la même politique d’origine qui fait la seule chose pour laquelle elle
existe. Selon les termes de MDN, quand deux documents n’ont pas la même origine, les références
entre documents “offrent un accès très limité aux objets Window et Location”.
Très limité est une liste spécifique plutôt qu’un avertissement vague. Entre les origines, vous
gardez postMessage, blur, focus et close ; vous pouvez lire closed, frames,
length, opener, parent, self, top et window ; location.href est inscriptible mais
non lisible, ce qui est pourquoi vous pouvez naviguer une frame que vous ne pouvez pas
inspecter. Tout le reste, y compris l’ensemble du document, est parti.
La solution n’est pas un en-tête. MDN le dit clairement : “Pour communiquer entre des
documents d’origines différentes, utilisez window.postMessage.” La page intégrée poste ce
qu’elle est disposée à partager, le parent écoute, et les deux côtés vérifient l’origine en
chemin. C’est l’itinéraire supporté et le seul qui survit.
Et l’ancienne astuce n’est plus une astuce. Définir document.domain à un suffixe commun est
déprécié, et MDN explique pourquoi : cela “affaiblit les protections de sécurité fournies par
la politique de même origine, et complique le modèle d’origine dans les navigateurs, menant à
des problèmes d’interopérabilité et des bugs de sécurité”.
Pourquoi CORS est le mauvais mot pour les deux
CORS gouverne si votre JavaScript peut lire la réponse à une requête qu’il a faite. C’est à
propos de fetch et XMLHttpRequest.
L’encadrage n’est pas une requête que votre script lit, et accéder à une frame chargée n’est pas
une requête du tout. Donc aucun en-tête Access-Control-Allow-Origin ne corrige l’une ou
l’autre défaillance, ce qui est pourquoi l’après-midi passé à en ajouter un produit rien. Si
l’erreur mentionne vraiment une
politique CORS,
vous regardez une troisième chose à nouveau.
Pour être complet, un refus d’encadrer peut aussi être formulé comme ERR_BLOCKED_BY_RESPONSE,
qui est l’une des trois erreurs Chromium qui
se lisent toutes comme bloquées
et valent la peine d’être distinguées pour la même raison que ces deux.
La raison pour laquelle cela arrive en tant que rapport de bug que vous ne pouvez pas reproduire
Les deux défaillances sont invisibles d’une façon qui coûte du temps réel.
Le message de la console vit sur la page parent, et ce que l’utilisateur voit est un rectangle vide où un widget devrait être. Une capture d’écran de ce rectangle ne contient aucun diagnostic. La personne qui l’envoie n’a aucune raison d’ouvrir les outils de développement, et ne saurait pas laquelle des deux lignes importait si elle le faisait.
Pire, les deux sont conditionnelles. Les en-têtes du site intégré peuvent différer entre ses propres environnements, un proxy d’entreprise peut ajouter ou retirer un en-tête en transit, et une politique peut être resserrée un mardi par une équipe avec laquelle vous n’avez jamais parlé. Donc la frame fonctionne sur votre machine et pas sur la leur, ou elle a fonctionné la semaine dernière et ne fonctionne pas aujourd’hui, sans rien dans votre dépôt ayant changé.
Ce qui est la forme ordinaire de cela : la réponse est une ligne dans la console de quelqu’un d’autre, et le rapport que vous recevez est une image d’une boîte vide.
Version courte
- Deux erreurs, pas une. “Refused to display” (Refusé d’afficher) est le site intégré qui dit non. “Blocked a frame with origin” (Frame bloquée avec une origine) est la politique de même origine qui vous refuse l’accès à une frame qui a chargé correctement.
- La première est gouvernée par un en-tête sur le document en frame, donc elle n’est pas la vôtre à moins que vous possédiez cette origine.
-
ALLOW-FROMest obsolète et fait que les navigateurs ignorent complètement l’en-tête, et une balise<meta>n’a jamais fonctionné du tout. - La deuxième est résolue avec
postMessage, pas avec des en-têtes, etdocument.domainest déprécié. - CORS ne corrige ni l’une ni l’autre, parce que ni l’une ni l’autre n’est votre script lisant une réponse.
- L’utilisateur voit une boîte vide et l’explication est dans une console qu’il n’ouvrira jamais.