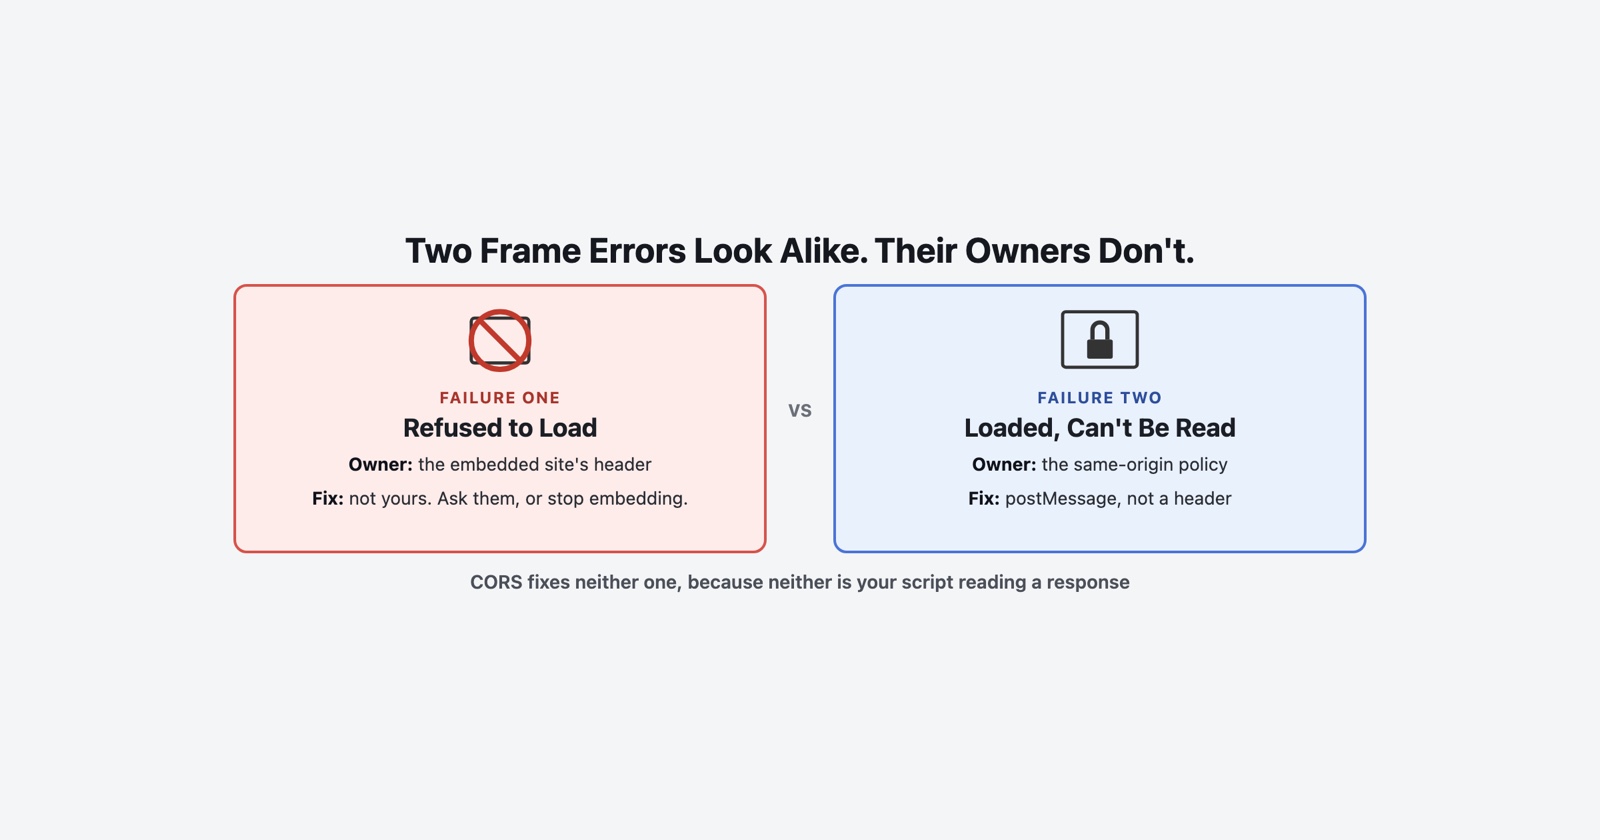
Ein iframe funktioniert nicht, die Konsole hat eine rote Zeile über Frames darin, und jemand hat bereits das Wort CORS erwähnt. Dieses Wort ist hier fast immer falsch, und der Grund, warum es falsch ist, wichtig, denn die beiden Dinge, die Leute tatsächlich sehen, haben verschiedene Besitzer und gegensätzliche Lösungen.
Es gibt zwei Ausfalltypen. Einer bedeutet, dass die Seite sich weigerte, eingebettet zu werden. Der andere bedeutet, dass die Seite perfekt eingebettet wurde und Ihr Code kann nicht darin lesen. Sie sehen ähnlich aus in einem Screenshot und teilen fast sonst nichts.
Fehler eins: Sie weigerte sich überhaupt zu laden
Der Frame ist leer. Die Konsole sagt, dass das Dokument wegen X-Frame-Options oder wegen
einer Content Security Policy nicht angezeigt werden durfte.
Das ist eine Entscheidung der Site, die Sie einbetten, geliefert in der Antwort, um die Sie
fragten. MDN ist präzise darüber, wofür der Header da ist: er zeigt an, “ob ein Browser das
Dokument in einem <frame>, <iframe>, <embed> oder <object> rendern darf”, und Sites
nutzen ihn “um Clickjacking-Angriffe und einige Cross-Site-Leaks zu vermeiden, indem
sichergestellt wird, dass ihre Inhalte nicht in andere Websites eingebettet werden”.
Es gibt zwei Werte, die noch etwas bedeuten. DENY bedeutet, das Dokument “kann in keinem
Frame geladen werden, unabhängig von der Origin”, auch nicht von der Site, die es
geliefert hat. SAMEORIGIN bedeutet es “kann nur eingebettet werden, wenn alle übergeordneten
Frames dieselbe Origin wie die Seite selbst haben”.
Der wichtige Teil ist, wessen Header es ist. Es reist mit dem Dokument, das eingebettet wird, nicht mit der Seite, die einbettet. So wird nichts in Ihrem HTML, Ihrer Serverkonfiguration oder Ihrem Framework es ändern. Falls Sie diese andere Origin nicht kontrollieren, können Sie das nicht beheben, und die ehrlichen Optionen sind, sie zu fragen, Ihre Origin zu erlauben, oder sie nicht einzubetten.
Drei Wege, wie Teams einen Tag hier vergeuden
Greifen nach ALLOW-FROM. Das war die Direktive zum Erlauben einer spezifischen Origin und
ist veraltet. MDNs Wortlaut verdient es, sorgfältig gelesen zu werden: “Moderne Browser, die
auf Antwort-Header mit dieser Direktive stoßen, werden den Header vollständig ignorieren.” Das
Hinzufügen ändert also nichts. Es entfernt den Schutz, den Sie zu konfigurieren dachten, und
der Frame kann gut anfangen zu funktionieren, aus dem falschen Grund. Das moderne Äquivalent
ist die frame-ancestors Direktive in einer Content Security Policy.
Das Setting in einem Meta-Tag. MDN trägt eine explizite Warnung: Das Setzen davon in einem
<meta> Element “hat keine Wirkung. X-Frame-Options wird nur über HTTP-Header durchgesetzt.”
Eine Deployment-Situation, wo Response-Header schwierig sind, ist genau wo jemand das versucht,
und es schlägt stillschweigend auf die teuerste Weise fehl, die ist, dass es fertig aussieht.
Ändern von Headern auf der falschen Site. X-Frame-Options zu Ihren eigenen Antworten
hinzufügen ändert nichts über einen Drittagriff, der sich weigert, eingebettet zu werden. Es
ändert nur, wer Sie einbetten darf.
Fehler zwei: Es wurde geladen, und Sie können nicht darin lesen
Andere Meldung, andere Welt. Der Frame wird gerendert. Ihr Skript greift hinein, nach dem Dokument, der Höhe, einem Formularfeld, und der Browser blockiert den Zugriff mit einer Meldung über einen Cross-Origin-Frame.
Nichts ist kaputt. Das ist die Same-Origin-Policy, die das eine Ding tut, für das es existiert.
In MDNs Worten, wenn zwei Dokumente nicht die gleiche Origin haben, Cross-Document-Referenzen
“bieten sehr begrenzten Zugriff auf Window und Location Objekte”.
Sehr begrenzt ist eine spezifische Liste statt einer vagen Warnung. Über Origins hinweg behalten
Sie postMessage, blur, focus und close; Sie können closed, frames, length,
opener, parent, self, top und window lesen; location.href ist beschreibbar aber
nicht lesbar, weshalb Sie einen Frame navigieren können, den Sie nicht untersuchen können.
Alles andere, einschließlich des ganzen Dokuments, ist weg.
Die Reparatur ist nicht ein Header. MDN sagt es klar: “Um zwischen Dokumenten von
verschiedenen Origins zu kommunizieren, verwenden Sie window.postMessage.” Die eingebettete
Seite postet, was sie bereit ist zu teilen, der Parent lauscht, und beide Seiten überprüfen die
Origin auf dem Weg durch. Das ist der unterstützte Weg und der einzige, der überlebt.
Und der alte Trick ist nicht länger ein Trick. Das Setzen von document.domain auf ein
gemeinsames Suffix ist veraltet, und MDN sagt, warum: es “untergräbt die
Sicherheitsschutzmechanismen der Same-Origin-Policy und kompliziert das Origin-Modell in
Browsern, was zu Interoperabilitätsproblemen und Sicherheitsmängeln führt”.
Warum CORS das falsche Wort für beide ist
CORS regelt, ob Ihr JavaScript die Antwort auf eine Anfrage lesen darf, die es machte. Es
geht um fetch und XMLHttpRequest.
Das Framing ist nicht eine Anfrage, die Ihr Skript liest, und das Hineingreifen in einen
geladenen Frame ist überhaupt nicht eine Anfrage. So wird kein Access-Control-Allow-Origin
Header keinen Fehler beheben, was ist, warum der Nachmittag verbracht, einen hinzuzufügen,
nichts produziert. Falls der Fehler ehrlich eine
CORS-Policy
erwähnt, schauen Sie auf etwas Drittes nochmal hin.
Für Vollständigkeit kann eine Verweigerung zu framen auch als ERR_BLOCKED_BY_RESPONSE auftauchen,
die eine von den drei Chromium-Fehlern ist, die
alle als blockiert gelesen werden
und wert sind, auseinander zu sagen für den gleichen Grund wie diese zwei.
Der Grund, warum das als ein Bug-Report ankommt, den Sie nicht reproduzieren können
Beide Fehler sind auf eine Weise unsichtbar, die echte Zeit kostet.
Die Konsolenmeldung lebt auf der Parent-Seite, und was der Benutzer sieht, ist ein leeres Rechteck, wo ein Widget sein soll. Ein Screenshot dieses Rechtecks enthält keine Diagnose. Die Person, die es sendet, hat keinen Grund, Entwickler-Tools zu öffnen, und würde nicht wissen, welche von den zwei Zeilen wichtig ist, wenn sie würde.
Schlimmer, beide sind bedingt. Die Header der eingebetteten Site können zwischen ihren eigenen Umgebungen unterschiedlich sein, ein Corporate Proxy kann einen Header in der Übertragung hinzufügen oder entfernen, und eine Policy kann am Dienstag von einem Team festgezurrt werden, mit dem Sie nie gesprochen haben. So funktioniert der Frame auf Ihrer Maschine und nicht auf ihrer, oder er funktionierte letzte Woche und tut es heute nicht, mit nichts in Ihrem Repository geändert.
Das ist die gewöhnliche Form davon: die Antwort ist eine Zeile in jemandes Konsole, und der Report, den Sie erhalten, ist ein Bild eines leeren Kastens.
Die Kurzfassung
- Zwei Fehler, nicht einer. “Refused to display” ist die eingebettete Site, die nein sagt. “Blocked a frame with origin” ist die Same-Origin-Policy, die Ihnen den Zugriff auf einen Frame verweigert, der gut geladen wurde.
- Der erste wird von einem Header auf dem Dokument geregelt, das eingebettet wird, so ist es nicht Ihrer, es sei denn, Sie besitzen diese Origin.
-
ALLOW-FROMist veraltet und lässt Browser den Header vollständig ignorieren, und ein<meta>Tag funktionierte nie überhaupt. - Der zweite wird mit
postMessagebehoben, nicht mit Headern, unddocument.domainist veraltet. - CORS behebt keinen, denn keiner ist Ihr Skript, das eine Antwort liest.
- Der Benutzer sieht einen leeren Kasten und die Erklärung ist in einer Konsole, die sie niemals öffnen werden.